Un conseiller en cybersécurité au Canada qui reste pour la mise en place
Ils nous font confiance




Des services de conseil en cybersécurité articulés autour d'une seule feuille de route écrite
Une seule équipe canadienne fait le point sur votre situation, rédige la feuille de route de sécurité et reste à vos côtés comme vCISO si vous le souhaitez.
Examen du programme de sécurité
Nous comparons vos politiques, vos comptes, vos sauvegardes et votre journalisation aux contrôles de base du Centre canadien pour la cybersécurité, et nous nous entretenons avec le personnel qui s'occupe de chacun. Le papier et la pratique concordent rarement. C'est là que se trouvent les écarts.
Feuille de route de cybersécurité
Une liste classée de correctifs pour ce trimestre, le prochain et l'an prochain, chacun avec son responsable et le risque convenu qu'il réduit. Assez courte pour être réellement lue.
vCISO et conseil
Un responsable de la sécurité attitré, à la disposition de votre équipe de direction : mises à jour pour le conseil d'administration, questionnaires de clients et d'assureurs, revues de fournisseurs et décisions en cas d'incident, à un rythme mensuel plutôt qu'avec un rapport ponctuel qui vieillit sur une tablette.
Embaucher un responsable de la sécurité à temps plein ou un vCISO?
Un responsable de la sécurité à temps plein se justifie dès que le travail de sécurité occupe toute une semaine : un organisme de réglementation attend un dirigeant désigné, il faut diriger une équipe de sécurité, ou les incidents sont courants. Avant ce stade, la plupart des organisations de taille moyenne tirent davantage d'un vCISO, un conseiller chevronné qui fixe l'orientation, répond au conseil d'administration et aux questionnaires, et dirige votre équipe TI ou vos fournisseurs quelques jours par mois. Beaucoup commencent avec un vCISO et embauchent plus tard.
Responsable à temps plein
- Travaille au sein de l'entreprise tous les jours, toute l'année.
- Convient à une entreprise réglementée qui a sa propre équipe de sécurité.
- Recruter un responsable de la sécurité chevronné prend souvent des mois.
- Le savoir reste à l'interne, mais une personne peut partir.
vCISO
- Travaille avec vous quelques jours par mois.
- Convient aux entreprises où le travail est fait par le personnel des TI ou par des fournisseurs.
- Commence en quelques semaines, avec un regard extérieur intégré.
- Laisse un programme documenté que la prochaine personne embauchée pourra reprendre.
Besoin d'une direction technologique plus large, pas seulement de sécurité? Notre service de CTO à temps partiel couvre l'architecture, les fournisseurs et le plan technologique.
Avec qui allez-vous travailler?
Vous travaillez avec la personne derrière la conception. Saeid Khanipour Ghobadi a fondé SMEnode et conçoit encore l'architecture que les clients achètent. Titulaire du CCIE Data Center et fort de plus de 15 ans en réseau d'entreprise, en centre de données, en infonuagique et en IA appliquée, il cadre chaque mandat et y reste jusqu'à la livraison. Engager SMEnode, c'est engager la personne qui conçoit, pas un diaporama de vente.
Où avons-nous fait ce genre de travail?
Voici des mandats que nous avons réalisés pour des organisations canadiennes, racontés de la même façon : ce que le client affrontait, ce que nous avons changé, combien de temps cela a pris et ce qui a bougé. Les clients ne sont nommés qu'avec leur autorisation écrite. Sans elle, ils sont décrits par secteur et par taille.
Pas encore de responsable de la sécurité au Canada? Commencez par un conseiller
Dites-nous qui vous êtes et sur quoi vous travaillez. Un spécialiste chevronné lit votre message avant de vous écrire : la première réponse est donc un vrai avis sur la portée, le risque et l'échéancier, en moins d'une heure, 24/7. Rien ici ne vous engage, et on vous dira franchement si on n'est pas le bon choix.
Votre demande
- Service
- Conseil en cybersécurité
La suite
- Un spécialiste chevronné répond en moins d'une heure, 24/7. Jamais un représentant.
- On fixe un appel de 30 minutes pour écouter, esquisser des options et nommer les risques.
- Vous recevez un énoncé de travaux cadré en 3 jours ouvrables.
Appelez la ligne 24/7
+1 514-465-1584Qu'est-ce qui a changé en 2026 pour le conseil en cybersécurité au Canada?
Trois changements cette année ont fait passer la sécurité d'une tâche des TI à une responsabilité de direction, et tous touchent les organisations de taille moyenne.
Les assureurs posent maintenant les questions.
L'enquête de Statistique Canada sur la cybersécurité, publiée en octobre 2026, révèle que 34 % des entreprises étaient couvertes par une cyberassurance en 2025, en hausse par rapport aux 22 % de 2023, tandis que 16 % ont été touchées par un incident. Les renouvellements de police arrivent généralement accompagnés d'un formulaire qui porte sur l'authentification multifacteur, les sauvegardes, les comptes d'administration et les plans de réponse aux incidents. Une réponse imprécise peut ressurgir au moment où vous présentez une réclamation. Nous répondons à partir de preuves. Quand la réponse exacte est non, nous corrigeons le contrôle avant de retourner le formulaire.
La loi sur les infrastructures essentielles est en attente.
La loi C-8 est devenue loi le 2026-06-15. Elle a créé la Loi sur la protection des cybersystèmes essentiels. Aucune disposition de cette nouvelle loi ne s'applique encore : la Loi attend une date d'entrée en vigueur et sa liste d'exploitants désignés est vide. Une fois la Loi en vigueur, les banques, les entreprises de télécommunications, les exploitants de pipelines et les autres exploitants désignés devront se doter d'un programme de cybersécurité écrit qui couvre le risque lié aux fournisseurs, et cette obligation se répercute jusqu'aux entreprises qui les servent. Un examen de préparation à la loi C-8 montre si elle vous touche.
Un seul cadre suffit pour commencer.
Des équipes perdent des mois en débattant de NIST, ISO/CEI 27001 ou CIS sans rien corriger. Les contrôles de base du Centre canadien pour la cybersécurité, conçus pour les petites organisations canadiennes comme équivalent local du cadre de cybersécurité du NIST et d'ISO/CEI 27001, offrent un premier étalon raisonnable. Choisissez-en un et mesurez-vous honnêtement. Arrimez les autres plus tard, quand un client ou un auditeur les demande effectivement.
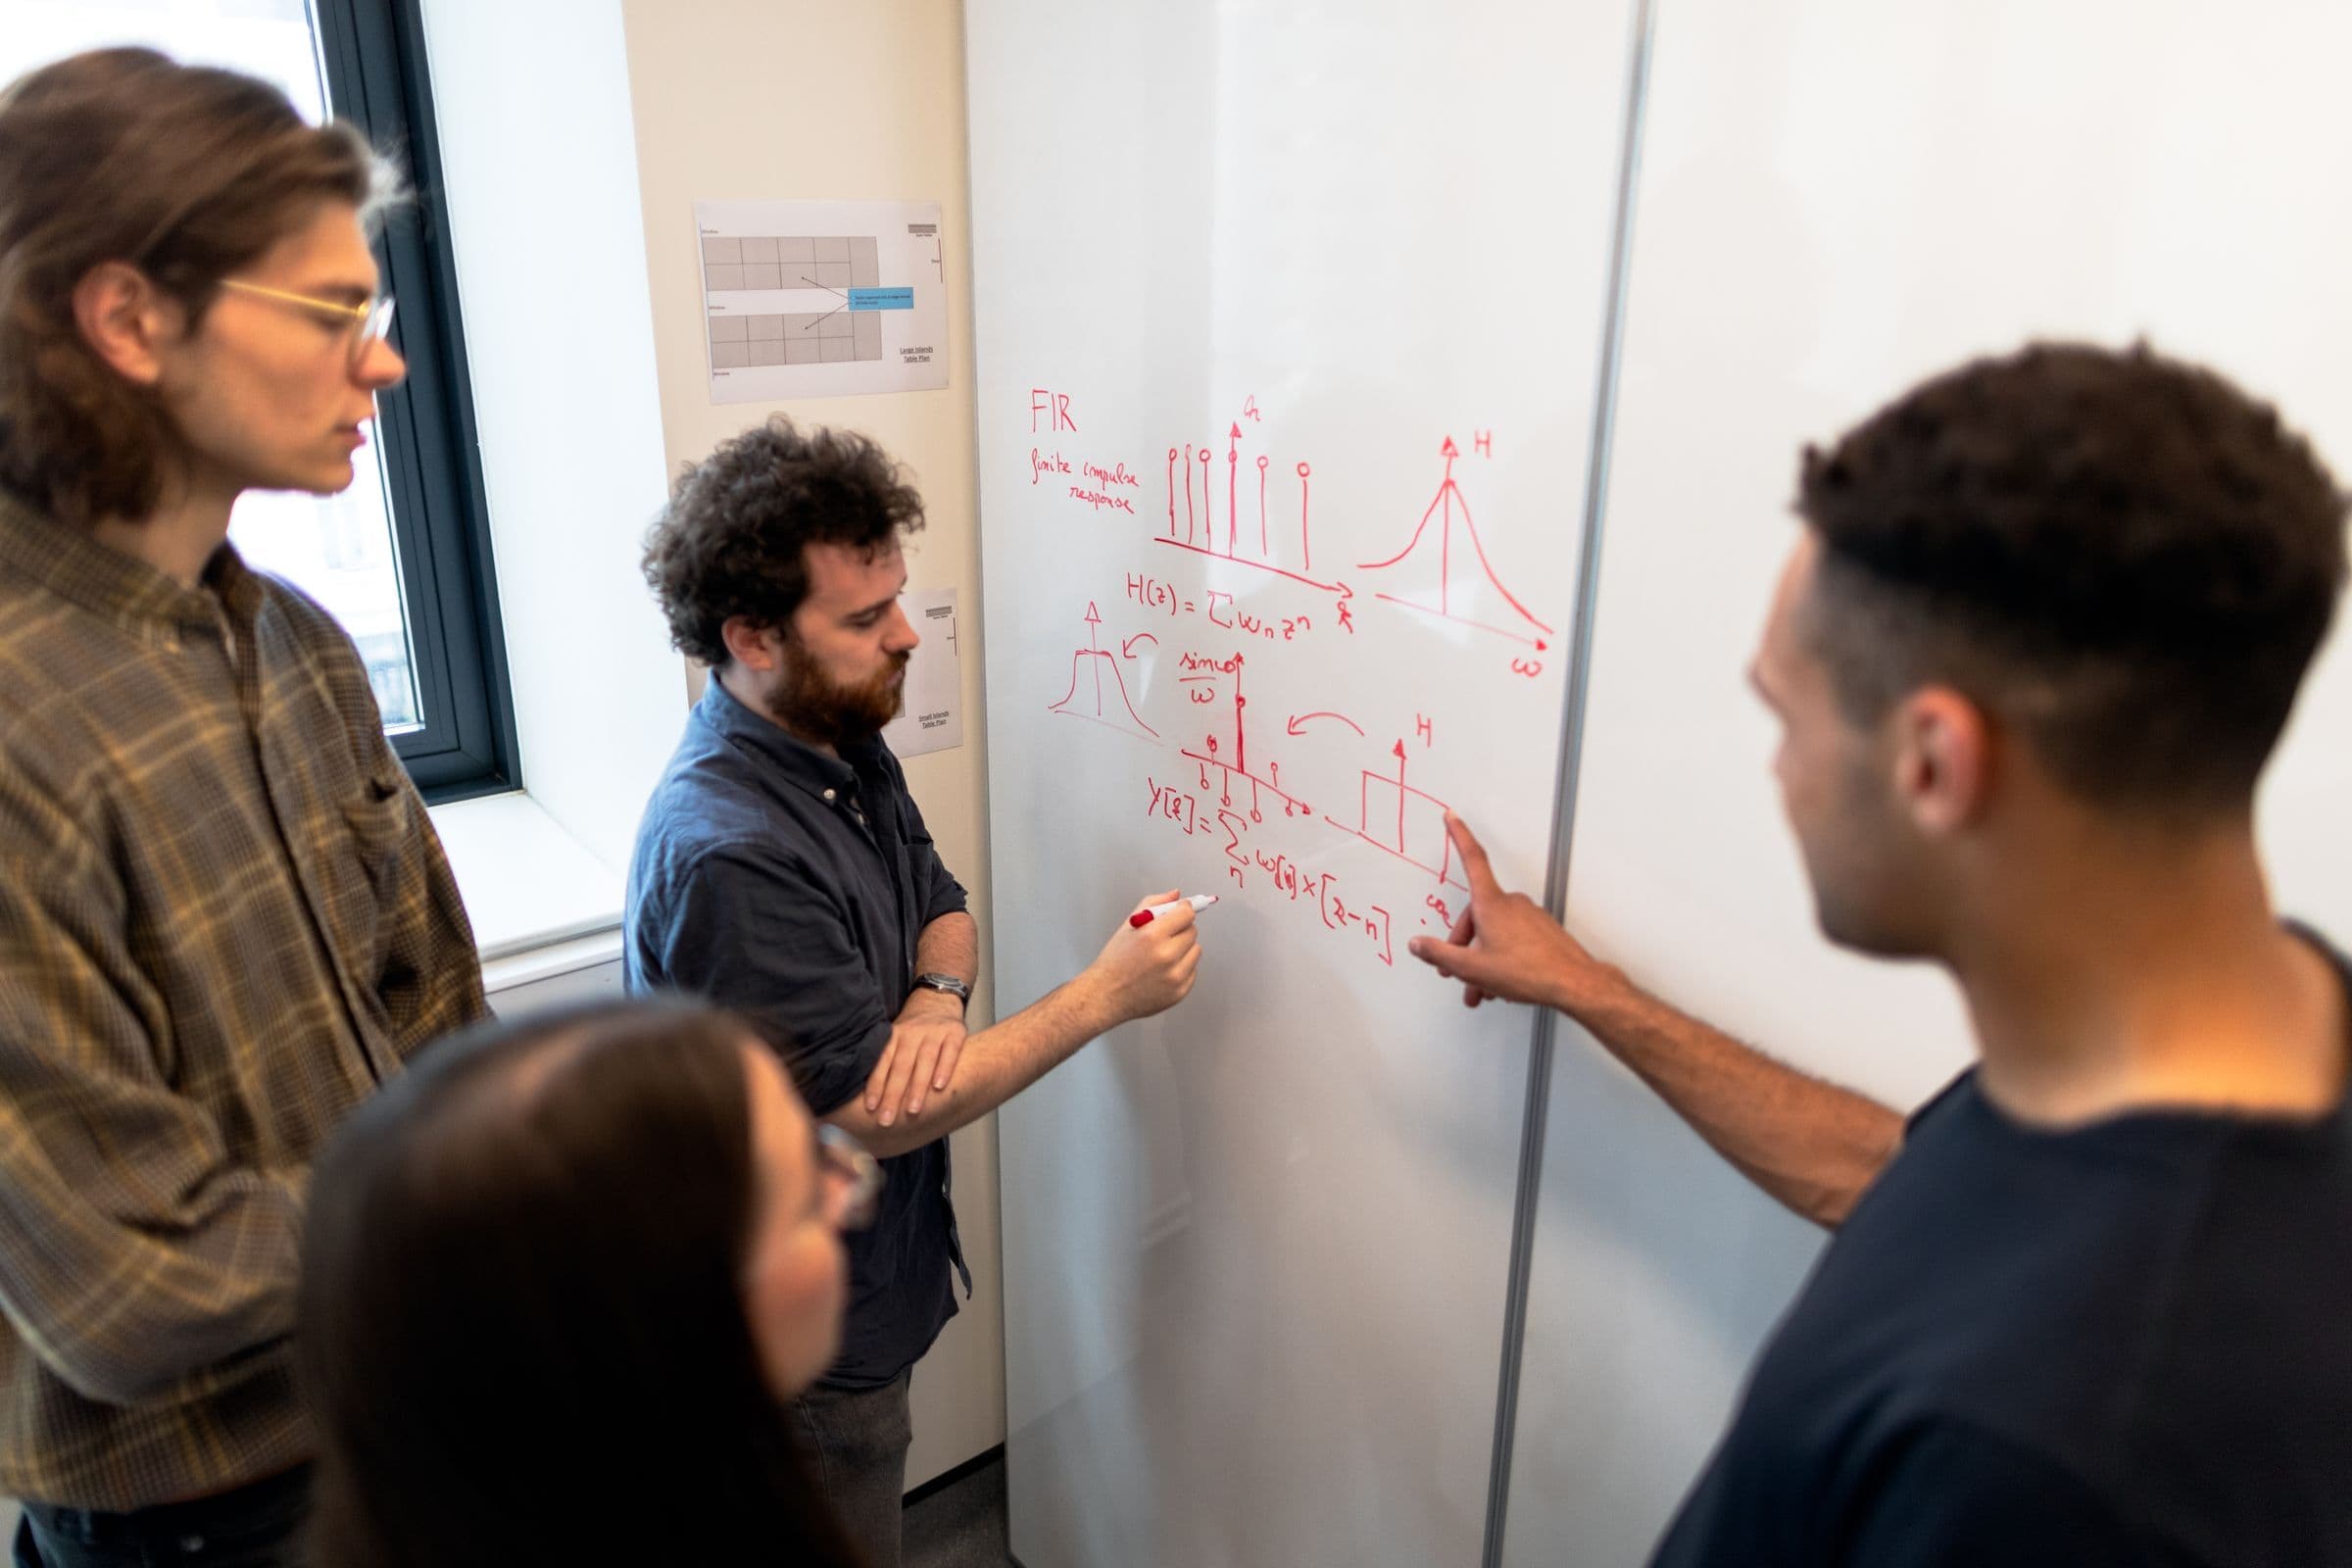
Le regard d'un conseiller chevronné sur vos TI?
Dites-nous ce que vous exploitez aujourd'hui et ce qui lâche sans cesse. Un spécialiste chevronné de SMEnode répond en moins d'une heure avec un premier avis sur la portée, le risque et l'échéancier. Aucun transfert aux ventes.
Demander une consultationComment un conseiller en cybersécurité travaille avec vous au Canada
Nos premières semaines consistent surtout à écouter. Nous rencontrons les responsables des TI, des finances et des opérations, nous lisons toutes les politiques existantes et nous vérifions un échantillon des paramètres réels qui les sous-tendent : qui détient les droits d'administration, si les sauvegardes se restaurent, quels journaux quelqu'un consulte. La feuille de route découle de ces preuves, pas d'un modèle, et c'est pourquoi deux clients de même taille reçoivent rarement le même plan.
Phases du mandat
Phases 01 à 04
Écouter et vérifier
C'est le point de départ de tout notre travail en cybersécurité : des entrevues avec la direction et avec le personnel des TI, un examen des politiques et des contrats, et des vérifications ponctuelles de la configuration réelle de vos systèmes. Vous prenez connaissance des constats avant que quoi que ce soit ne vous soit proposé.
Classer les risques
Chaque écart est coté selon sa probabilité et le tort qu'il causerait à vos activités, pas selon la catégorie d'outil. Si un système demande un examen plus poussé, une évaluation des menaces et des risques complète s'inscrit à la feuille de route comme élément distinct.
Rédiger la feuille de route
Les correctifs sont échelonnés trimestre par trimestre, chacun avec une personne responsable, un critère d'achèvement et la politique qu'il appuie. Les politiques restent courtes. Elles sont rédigées pour le personnel qui doit les suivre, avec une version en français quand votre personnel en a besoin.
Conseiller et réviser
Des séances mensuelles de vCISO pour suivre l'avancement, répondre aux questionnaires et ajuster le plan, avec un examen annuel plus complet. Pour une surveillance en continu, voyez nos services de sécurité gérés.
Questions sur le conseil en cybersécurité posées par des équipes de direction canadiennes
Ces questions surviennent avant une première rencontre, de la part de propriétaires d'entreprise ou de gestionnaires des TI qui ont en main le formulaire d'un assureur ou la demande d'audit d'un client.
Où ce travail se rattache.
Ces disciplines partagent la même équipe chevronnée et arrivent souvent ensemble. Suivez le fil jusqu'à la prochaine.
- SécuritéÉvaluation des menaces et des risques (EMR)Un examen plus poussé d'un système ou d'un projet, avec les menaces, les mesures de protection et le risque résiduel.
- ConformitéCadre de cybersécurité du NISTDes profils actuel et cible qui font de la feuille de route un document qu'un auditeur reconnaît.
- SécuritéServices de sécurité gérés (MSSP)Détection et réponse jour et nuit une fois les contrôles de la feuille de route en place.